हैकर्स ने साइबर हमलों में आर्टिफिशियल इंटेलिजेंस एजेंटों का किया उपयोग
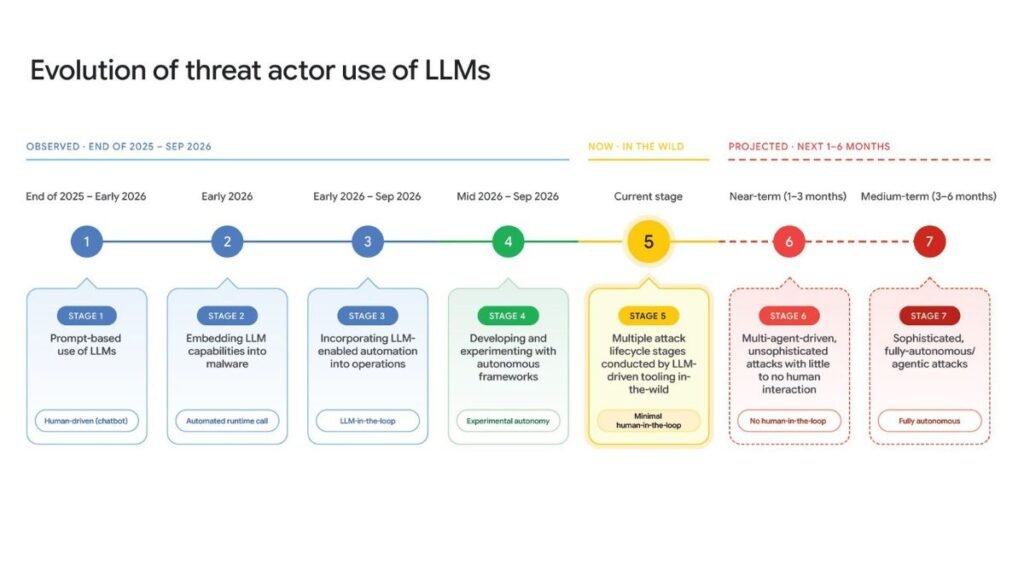
गूगल थ्रेट इंटेलिजेंस ग्रुप (GTIG) और मैंडिएंट की रिपोर्ट से सामने आया है कि साइबर अपराधी अब एआई एजेंटों के माध्यम से साइबर हमलों के विभिन्न चरणों को स्वचालित रूप से पूरा कर रहे हैं। इन हमलों में किसी भी मानवीय हस्तक्षेप की आवश्यकता नहीं होती है और सॉफ्टवेयर पैच जारी होने के कुछ ही घंटों के भीतर मशीनें खुद हमले तैयार कर लेती हैं।
ओपन-सोर्स एआई टूल्स का दुरुपयोग
विश्लेषकों ने पाया है कि सुरक्षा परीक्षण के लिए बनाए गए ओपन-सोर्स एआई टूल्स को अब हमलों के लिए भी इस्तेमाल किया जा रहा है। एआरटीईएक्स (ARTEX) नामक एक ऑटोनॉमस एआई पेनेट्रेशन फ्रेमवर्क ने इस मामले में काफी ध्यान आकर्षित किया है, जिसके उपयोग को लेकर एफबीआई (FBI) ने भी चेतावनी जारी की है। अपराधियों द्वारा सीएआईआरएन (CAIRN), साइबरस्ट्राइकएआई और पेंटएजी जैसे अन्य टूल्स का भी परीक्षण किया जा रहा है।
मशीन की गति से होते हैं हमले
शोधकर्ताओं ने पाया कि एक उजागर सर्वर पर ‘exploit_agent’ नामक फ्रेमवर्क का उपयोग किया गया, जो वेब अनुप्रयोगों के कोड की तुलना करके कमजोरियों का पता लगाता है और स्वचालित रूप से शोषण (exploit) तैयार करता है। हालांकि शुरुआती चरण में ये टूल्स गति के चक्कर में नेटवर्क ट्रैफिक में कुछ निशान छोड़ देते हैं, लेकिन तकनीक के उन्नत होने के साथ इनके और अधिक सटीक होने की आशंका जताई गई है।
क्लाउड संसाधनों और एआई एक्सेस की चोरी
मैंडिएंट ने एलएलएमजैकिंग (LLMjack) के कई मामलों का भी सामना किया है, जहां हमलावरों ने क्लाउड खातों में सेंध लगाकर पीड़ितों के कंप्यूटिंग पावर और एआई कोटा का अवैध रूप से उपयोग किया। इसके अलावा, चोरी किए गए एआई एक्सेस को डार्क वेब और भूमिगत ऑनलाइन दुकानों पर कम कीमत पर बेचा जा रहा है, जिससे सुरक्षा एजेंसियों और संगठनों के सामने एक नई चुनौती खड़ी हो गई है।